לוגין ל-API של ה-365 היינו ה graph api
זה הארכיטקטורה, וכעת ארחיב, ותכלס כל AI גדול מודרני כמו קלוד יודע
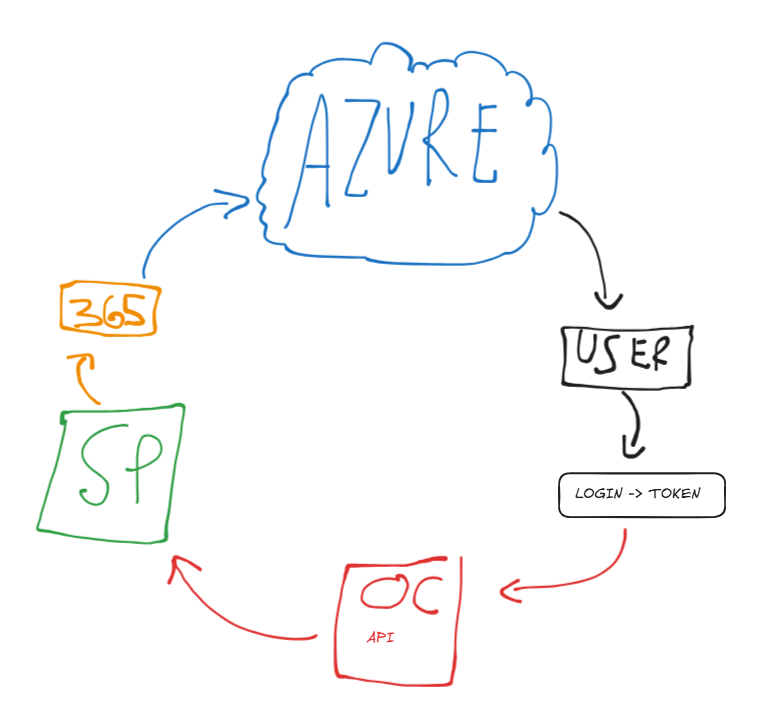
כל מה שאני מתאר פה אמור לקרות רובו אוטומטי בתוך ה-API הבנוי פרט לחלק שבו יוזר שם את היוזר ססמא שלו (או האדמין אם עוד לא עשיתם admin consent)
- מתחילים מהענן למעלה, azure, שזה מה שעשינו בשיעורים הקודמים, בנינו קובייה שם בענן בתוך תת-ענן בשם entra והקובייה היא ה-app שבתכלס רק מאשרת לוגין
- הAPI אמור לבקש LOGIN מהענן ע"י הAPP
- אמור להגיע לינק ליוזר סטייל (כאשר את IP ואת USERID אתם צריכים להחליף בערכים אמיתיים)
https://IP/sharepoint-graph/auth/login?user_id=USERID
- אם הגדרתם offline access כמו שהראתי אז אתם יכולים לבקש טוקן ולעבוד עם הטוקן, אחרת היוזר צריך לעשות לוגין לכל פעולה
- ה-API שומר לעצמו (במקרה שלי בDB מקומי, מוצפן) את הטוקן
- ה-OC כעת יכול לגשת ל-SP כאוות נפשו ביחס למה שמותר ב-APP
- ספציפית הגדרתי את הAPI עם הפעולות שאני רוצה. אבל זה כמו חוקים בקליינט, זה רק המלצה, לכן העיקר זה ההרשאות של ה-APP ושל היוזרים